PHP 存在远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619)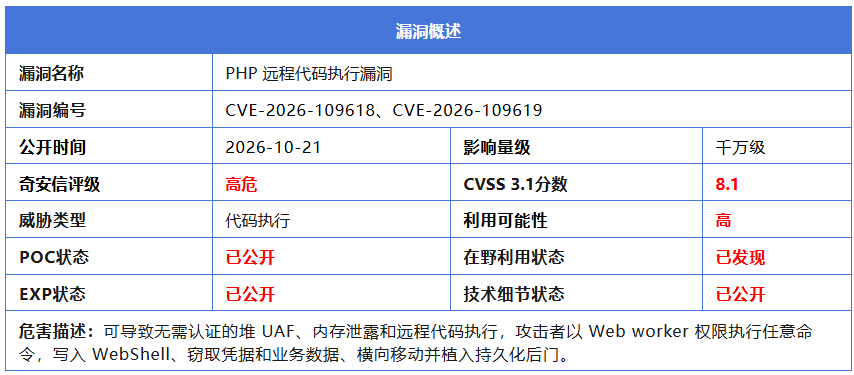
缓解措施
1.关闭 upload progress(已证实无法缓解)
session.upload_progress.enabled = 0
FPM pool:
php_admin_flag[session.upload_progress.enabled] = off
2.关闭 fatal backtrace
fatal_error_backtraces = 0
只阻断 109619 已确认的 backtrace 路径,不影响其他变体。
3.限制请求形态
post_max_size = 8M ; 不需要上传时;需要上传可设 32M
upload_max_filesize = 8M ; 必须小于 post_max_size
max_input_vars = 200 ; 默认 1000,按业务调整
max_input_nesting_level = 10 ; 默认 64
max_multipart_body_parts = 20 ; PHP 8.1+,默认可能较大
max_file_uploads = 5 ; 默认 20
4.阻断 multipart/form-data (适用于不需要上传的站点/路径)
Nginx:
map $http_content_type $mp_block {
    default 0;
    "~*multipart/form-data" 1;
}
server {
    if ($mp_block) { return 403; }
}
Apache:
RewriteEngine On
RewriteCond %{HTTP:Content-Type} multipart/form-data [NC]
RewriteRule ^ - [F]
Caddy:
@multipart header Content-Type *multipart/form-data*
respond @multipart 403
注意:
会破坏后台上传、商品图、结算表单;可只对特定 vhost/路径启用,或把上传接口单独放到一个受控 vhost。
对需要上传的业务,改用“限制 + 认证 + 监控”,不要直接全站阻断。
来源:奇安信CERT